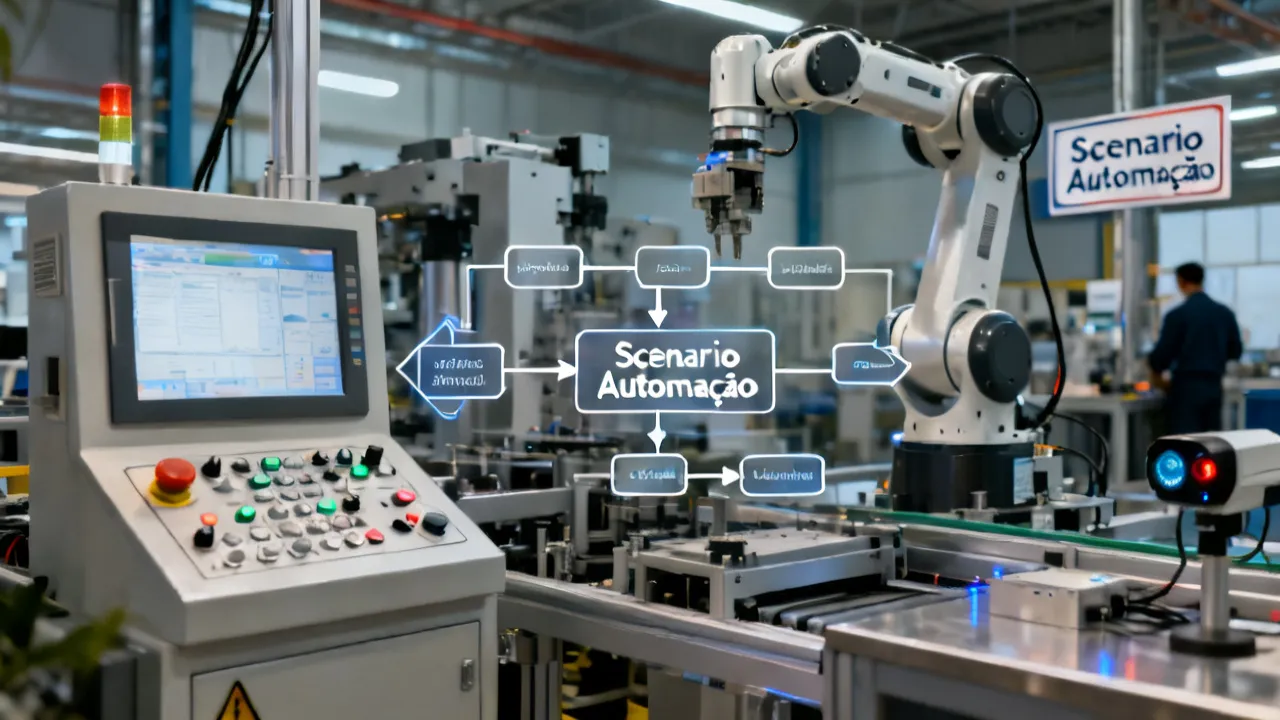
Guia de Automação Industrial com Cenário e Eficiência
Este guia analisa como estruturar um **Scenario Automação** para ganhar consistência operacional e reduzir retrabalho, integrando decisões, validações e medição de desempenho. Em seguida, apresenta de forma objetiva o contexto do tema: automação industrial, requisitos de qualidade, riscos de integração e boas práticas de governança para projetos em linha e em planta.
1) Cenário de Automação: por que o “Scenario Automação” define o resultado
Quando uma empresa decide modernizar operações, o primeiro gargalo raramente é o equipamento em si. Na prática, o que diferencia projetos que “funcionam no teste” daqueles que realmente sustentam produção no dia a dia é a capacidade de desenhar um Scenario Automação completo — isto é, um conjunto coerente de condições, entradas, saídas, validações e critérios de aceite para cada etapa do processo. Esse cenário organiza a automação como uma sequência lógica de decisões e controles, reduzindo ambiguidade entre áreas (produção, engenharia, TI e manutenção) e evitando correções tardias.
Um Scenario Automação bem estruturado costuma responder, desde o início, perguntas como: quais eventos disparam ações? quais sensores confirmam estados? o que acontece em falhas? qual é o modo seguro? como se mede desempenho? Em um projeto industrial, essas respostas precisam ser tratadas como requisitos — e não como suposições. Quando a lógica fica implícita, cada time começa a “interpretar” o que o comportamento do sistema deveria ser. Essa interpretação varia conforme experiência, urgência e até práticas locais (por exemplo, como turnos anteriores registravam desvios e como o pessoal de manutenção considera “normal” um certo tipo de alarme).
Além disso, um cenário robusto evita uma falha clássica: a automação ser tratada como “um conjunto de telas e intertravamentos”, enquanto o que sustenta disponibilidade e qualidade é o comportamento completo do sistema como um todo. Não basta automatizar um ciclo; é preciso automatizar o processo decisório do ciclo: quando iniciar, quando pausar, quando rejeitar produto, como lidar com incertezas de leitura, como impedir que condições inválidas avancem e como conduzir a máquina a um estado que permita recuperação segura.
Também é nesse ponto que entram critérios técnicos e comerciais, como preço, escopo e fornecedor. Mesmo sem citar valores específicos (que variam muito por planta, arquitetura e complexidade), o raciocínio é o mesmo: o Scenario Automação permite que o orçamento seja comparável entre propostas, porque descreve o que deve ser entregue e como será verificado. Em outras palavras: quando você define o comportamento esperado com clareza, você deixa de negociar “horas” e passa a negociar “resultado verificável”.
Há ainda um aspecto gerencial: projetos de automação tendem a sofrer mudanças durante a execução (ajustes de interface, decisões de layout, revisões de dados a armazenar). O Scenario Automação vira o “contrato técnico” para gerenciar essas mudanças, porque estabelece quais partes do sistema dependem de quais decisões. Assim, uma mudança em instrumentação ou uma alteração de fluxo de produção deixa de ser um risco oculto e passa a ser um impacto mapeado com antecedência.
2) Entendendo “Scenario Automação” de maneira objetiva
O termo “Scenario Automação” pode ser entendido como a materialização de um fluxo de automação em formato operacional: condições de entrada (estado da máquina, qualidade do material, permissões de segurança), regras de negócio (sequências, intertravamentos, lógica de processo) e critérios de saída (produção, inspeção, rastreabilidade, contagem, alarme e ações corretivas).
Em outras palavras, um cenário define o “roteiro executável” do processo automatizado. Isso é particularmente relevante quando há múltiplas estações, variação de lote e exigência de rastrear causas de paradas. Em operações com alta dependência de disponibilidade, consistência e conformidade, o cenário vira um pilar de engenharia e governança. A consequência prática é que o sistema deixa de “decidir de forma ad hoc” e passa a seguir uma lógica padronizada, compreensível e testável.
Vale notar que um cenário não é apenas uma descrição textual genérica. Ele costuma incluir elementos como: diagramas de estado, tabelas de condições, mapeamento de eventos, lista de alarmes com severidade e efeito no modo de operação, regras de temporização (timeouts), e mecanismos de reconciliação de dados (por exemplo, como tratar um tag de sensor que fica intermitente). Em projetos mais maduros, esse cenário também estabelece “contratos de dados”: quais campos serão enviados, em que momento, com qual consistência e quais validações devem ocorrer no receptor (SCADA/mes/ERP/Historiador).
Essa abordagem é especialmente importante em ambientes onde há integração com sistemas de nível superior. Por exemplo, se o plano de produção define “ordens” e “lotes”, o cenário precisa assegurar que a automação só confirma etapas quando as condições mínimas de qualidade e segurança forem atingidas. Caso contrário, você ganha velocidade no comissionamento, mas perde integridade na rastreabilidade. E integridade quebrada costuma ser muito mais cara de corrigir depois.
3) Riscos comuns quando o cenário não é detalhado
Sem um Scenario Automação claro, é frequente observar alguns problemas recorrentes:
- Integrações frágeis: interfaces entre PLCs, supervisórios e sistemas legados ficam dependentes de “ajustes finos” que não são formalizados. Isso se manifesta, por exemplo, quando um time de TI implementa um padrão de integração, enquanto o time de automação interpreta a sincronização de eventos de forma diferente, criando divergências na leitura de estados e na consistência do histórico.
- Falhas sem tratamento: alarmes “genéricos” ou modos de segurança pouco definidos geram parada desnecessária ou, pior, operação inadequada. Um exemplo comum é quando uma falha de comunicação é tratada como “pare e recomece” sem garantir que permissões e condições físicas realmente foram restabelecidas.
- Critérios de aceite difusos: testes ficam focados em “rodar”, mas não em “rodar com qualidade e repetibilidade”. Isso aparece quando se valida o ciclo em uma condição nominal, mas não se testa a mesma lógica sob variação de lote, variação de sensor, atrasos de ciclo e comportamento em modo manual.
- Divergência entre áreas: produção espera um comportamento; engenharia implementa outro; TI mede dados diferentes dos que o negócio precisa. A divergência costuma ser percebida só quando o comissionamento termina e a fábrica passa a operar em rotina, o que reduz drasticamente a capacidade de corrigir rapidamente.
O custo dessas lacunas aparece como retrabalho, paradas, necessidade de retrofit e aumento de esforço de validação. Em automação, atrasos são caros porque o ambiente produtivo tem janelas limitadas para comissionamento. Mas existe um custo menos visível: desgaste de equipe e perda de confiança no projeto. Quando os alarmes não “fazem sentido”, os operadores tendem a contornar o sistema. Quando contornam o sistema, a lógica do cenário deixa de valer, e tudo vira “gestão por exceção”.
Outra consequência frequente é o aumento de variabilidade. Sem cenário bem definido, a automação pode até funcionar em um conjunto de condições, mas falha em condições marginalmente diferentes. Assim, o sistema parece “instável” e a fábrica entra em um ciclo de ajustes improvisados: alterar parâmetros, “tolerar” leituras, modificar temporizações no meio do caminho. Isso pode ser tolerável em um laboratório, mas em produção se transforma em risco operacional.
Finalmente, falta de detalhamento também afeta governança. Se não houver cenário documentado com estado, entradas e saídas, mudanças futuras (troca de sensores, upgrade de supervisório, alteração de rede, inclusão de novas funcionalidades) passam a ser feitas sem compreender completamente as dependências. O projeto vira frágil: parece mais caro manter do que construir.
4) Como integrar preço, fornecedor e requisitos no cenário
Embora “preço” e “fornecedor” pareçam temas comerciais, eles impactam diretamente o Scenario Automação. Um cenário bem escrito vira base para avaliação de propostas. Em geral, você consegue comparar itens como:
- Escopo funcional: quais módulos de lógica e validações estão incluídos. Um cenário permite que você exija módulos de lógica de exceção (falhas, tempos limite, reprocesso, bloqueios) e não apenas o fluxo principal.
- Escopo de engenharia: quem define intertravamentos, testes e documentação. Sem cenário, a discussão vira “quem escreve o quê” e não “quem garante o que”.
- Arquitetura de dados: que telemetria será registrada e com que granularidade. O cenário deve especificar quais eventos entram no histórico e quais campos são essenciais para diagnóstico.
- Responsabilidade por testes: quem executa F.A.T./S.A.T., amostragens, simulações e validação em planta. Quando o cenário define critérios de aceite, o teste deixa de ser uma demonstração e vira verificação.
- Capacidade de suporte: atendimento para falhas, atualizações, melhoria contínua. Um fornecedor pode oferecer suporte “rápido”, mas se não houver trilha de evidências e logs, a velocidade de correção depende da sua própria equipe.
Na perspectiva de um especialista em automação industrial, essa amarração entre requisitos e validação é o que reduz o risco de “comprar tecnologia” sem garantir desempenho real. O cenário transforma compras em engenharia verificável.
Para tornar essa integração ainda mais concreta, um Scenario Automação geralmente permite criar uma matriz de rastreabilidade entre requisitos e entregáveis. Por exemplo: requisito de “estado seguro ao detectar falha X” está ligado a entregável de “lógica no PLC”, “tag de diagnóstico”, “alarme com severidade Y”, “evento no historiador” e “test case com evidência”. Assim, em negociações, você consegue medir o quanto a proposta cobre cada aspecto e onde pode haver lacunas.
Também ajuda a reduzir o risco de “escopo em movimento”. Em projetos longos, é comum ocorrer mudança de prioridades (adicionar um modo de operação, incluir integração com outro sistema, ampliar rastreabilidade). Com cenário, você consegue estimar impacto de mudança com mais precisão: quais elementos do cenário precisam ser revisados, quais testes precisam ser reexecutados e qual documentação precisa ser atualizada.
Do ponto de vista do fornecedor, o cenário também é útil: ele reduz ambiguidade e reduz o risco de retrabalho. Em vez de “propor e discutir” enquanto implementa, o fornecedor implementa com base em critérios. Isso melhora previsibilidade de cronograma e tende a reduzir custos indiretos.
5) Localidade e integração operacional: o que muda “perto de você”
Como seu pedido traz a regra de substituir ocorrências de cidade/país por “nearby”, aqui o enfoque é prático: projetos executados nearby tendem a lidar com particularidades logísticas e culturais de operação, como prazos de comissionamento, coordenação com equipes locais e disponibilidade de manutenção para intervir durante janelas programadas. Em muitas plantas, a cultura operacional — por exemplo, a forma como se documentam intervenções e como se registra causa de paradas — influencia diretamente o desenho do cenário.
Esse ponto é muitas vezes subestimado. Duas fábricas podem operar o mesmo processo industrial, mas a forma de lidar com exceções muda. Em uma unidade, paradas por “sensor intermitente” podem ser tratadas como necessidade de limpeza e calibração; em outra, são tratadas como falha de comunicação e exigem análise de rede e comissionamento de tags. O Scenario Automação precisa refletir essa realidade, senão o sistema gera alarmes e comportamentos que a equipe local não reconhece como acionáveis.
Quando você tem proximidade (executar nearby), é possível incorporar dados e prática de campo com mais velocidade: tempo típico de ajuste, rotina real de inspeção, comportamento durante trocas de turno, e até padrões de nomenclatura de ordens e lotes. O cenário pode então prever estados e mensagens com linguagem consistente, o que reduz tempo de reação e melhora qualidade da operação.
Uma regra útil é alinhar o cenário com o “ritmo do chão de fábrica”. Se a equipe opera em turnos com rotinas específicas de inspeção visual, o modo de alarme e a hierarquia de eventos no supervisório devem refletir isso. Assim, o Scenario Automação não fica só correto em teoria, mas também útil no cotidiano.
Em projetos de integração, esse alinhamento também aparece no tipo de evidência que será guardada. Por exemplo: se manutenção local utiliza rotinas de diagnóstico baseadas em “motivo de parada” e “contagem por causa”, o cenário deve capturar esses motivos com estrutura e sem ambiguidade. Se você grava apenas “parada” e não captura “por quê”, a integração entre automação e manutenção fica incompleta.
Por fim, proximidade e integração local tendem a melhorar a governança: é mais fácil estabelecer um ciclo de feedback após os primeiros dias de operação. O cenário pode ser ajustado de forma controlada com base em evidências, e não em suposições. Isso é particularmente valioso quando há variação de comportamento que só aparece quando a linha opera com a equipe e materiais reais.
6) Estrutura recomendada de um Scenario Automação (visão de especialista)
Para garantir robustez, o cenário pode ser organizado em camadas. A seguir, uma abordagem que costuma funcionar em projetos industriais:
6.1) Camada de estados e modos de operação
Defina explicitamente estados como: inicialização, produção, pausa controlada, modo de manutenção, parada segura, recuperação e contingência. Cada transição deve ter condições claras e ações esperadas. Isso evita comportamento “imprevisto” quando alguém troca de modo na prática.
Na prática, essa camada é onde se evita a maior parte das confusões. Em muitos projetos, existe uma “sensação” de que o sistema tem estados, mas eles não são controlados com regras formais de transição. O resultado é um sistema que muda de comportamento conforme “o que sobrou do último ciclo”. Isso causa problemas como: contadores inconsistentes, reprocessamento sem registro, alarmes disparados fora de contexto e dificuldade de diagnosticar falhas.
Para ser útil, a camada de estados precisa contemplar também: o que acontece quando o sistema inicia após queda de energia; como ele decide entrar em produção ou permanecer em modo seguro; como ele valida que condições mínimas estão atendidas; e como ele lida com operações manuais durante manutenção. Em linhas com alta exigência de rastreabilidade, também é necessário definir em quais estados é permitido “confirmar” etapas e registrar produção.
Um bom cenário também inclui regras de transição relacionadas a temporização. Por exemplo: ao entrar em produção, o sistema pode precisar aguardar estabilização de temperatura, pressão ou leitura consistente de sensores. Se o sistema não respeita esses tempos, pode haver falsos positivos/negativos em inspeção e, consequentemente, rejeição indevida ou aceitação de produto fora de especificação.
6.2) Camada de intertravamentos e segurança
Intertravamentos não são “detalhes”; são requisitos. O cenário deve especificar quando a máquina pode iniciar, quais permissões são exigidas, como sensores confirmam condições e quais ações ocorrem em falhas. Em segurança industrial, normalmente é essencial seguir normas reconhecidas para o projeto e validação. Mesmo sem entrar em auditoria normativa aqui, o princípio é: clareza sobre riscos e verificação de comportamento seguro.
Na prática, segurança não significa apenas “parar” quando ocorre algo. Significa definir como o sistema se comporta ao detectar anomalias: desenergizar atuadores, liberar travas somente quando condições forem seguras, manter ou alterar modos dependendo do tipo de falha, registrar evidência para investigação e orientar o operador sobre a próxima ação. É comum que falhas de segurança exijam latência específica e passos de reset controlados.
Além disso, um cenário robusto diferencia categorias de falha: falhas de segurança (que normalmente interrompem o processo com regras mais estritas), falhas de processo (que podem permitir degradação controlada), falhas de comunicação (que exigem estratégia de manter último estado válido ou entrar em modo seguro), e falhas de qualidade (que podem permitir continuação com segregação de produto).
Mesmo em contextos em que o nível de criticidade não é o mesmo em todas as unidades, o cenário deve manter consistência. Isso evita que operadores aprendam a “contornar” o sistema porque ele se comporta de maneira imprevisível. Uma regra de ouro: o comportamento seguro precisa ser previsível e alinhado com a linguagem e rotinas do time de operação.
6.3) Camada de lógica de processo e qualidade
O cenário deve amarrar lógica com critérios de qualidade: sequências, tolerâncias, inspeções e decisões. Em linhas com variação de lote, o cenário deve indicar como a automação lida com rejeição, retrabalho e segregação, preservando rastreabilidade.
Essa camada costuma ser a mais complexa tecnicamente, porque mistura automação com regras de negócio. Em muitos casos, a lógica precisa refletir não só o “como” do processo físico, mas “quando” cada etapa pode ser considerada concluída. Por exemplo: uma etapa pode concluir fisicamente (atuador finalizou) mas ainda assim não pode ser considerada concluída para qualidade se a inspeção visual/dimensional não foi validada.
Para evitar ambiguidades, o cenário deve definir: quais critérios são base para aceitação; quais critérios levam a rejeição; quais critérios levam a retrabalho e se retrabalho é permitido ou limitado por contagem; e como esses eventos são registrados com identificação de lote/ordem e, quando necessário, identificação de peça.
Outro ponto importante é lidar com inconsistência de sensores e medição. Sensores podem apresentar “ruído” e a lógica precisa decidir se aplica filtros, médias, validações por janela temporal e mecanismos de detecção de “sensor stuck” (travado). Se o cenário não detalha isso, o sistema pode gerar rejeições injustificadas ou, inversamente, aceitar produto ruim. Em projetos com inspeção automática, essa precisão é ainda mais crítica.
Também vale contemplar cenários de modo degradado: por exemplo, quando um sensor principal falha, o processo pode continuar com um sensor secundário e registrar a operação como “degradada”. O cenário deve explicar se isso é permitido, por quanto tempo, quais restrições se aplicam e como isso impacta qualidade e rastreabilidade. Sem isso, os operadores ficam sem direção: ou param tudo ou seguem operando sem entender implicações.
6.4) Camada de dados e observabilidade
Um Scenario Automação moderno não termina na máquina. Ele define que dados serão registrados (eventos, contadores, estados, alarmes), como serão correlacionados e como a manutenção e a engenharia vão usar isso para diagnosticar. Em termos de desempenho, indicadores como OEE e disponibilidade são úteis, mas devem estar vinculados a eventos que expliquem “por que” a perda aconteceu.
Observabilidade é mais do que log. Ela envolve: granularidade adequada; consistência de timestamps; correlação entre eventos; e clareza de taxonomia de alarmes. Em muitos projetos, alarmes ficam “bonitos” no supervisório, mas a manutenção precisa fazer trabalho adicional para interpretar. Se o cenário define que cada parada deve ter um motivo codificado (por exemplo: “falha de sensor de pressão”, “timeout de carregamento”, “permissão de segurança não atendida”), então a manutenção pode aplicar rotinas de diagnóstico e análise estatística.
Além disso, o cenário deve especificar como lidar com “dados faltantes”. Por exemplo: se um tag não está disponível por falha de comunicação, a lógica precisa decidir o que registra: “estado desconhecido”, “último valor válido com carimbo de tempo”, ou “falha de coleta”. Sem estratégia, o histórico vira um conjunto de valores incompletos e contraditórios, dificultando auditoria e análise de causa.
Outra dimensão é a capacidade de auditoria e conformidade. Em setores regulados, rastreabilidade é requisito formal. O cenário precisa definir qual ID é usado como chave de rastreio, em quais pontos do processo essa ID é validada, e como se preserva consistência ao longo do ciclo. Por exemplo: se a ID de lote é recebida do MES, o cenário precisa garantir que a máquina só inicia etapas quando o lote está “em estado válido” e com integridade de dados confirmada.
Também é relevante prever eventos de engenharia e mudanças. Por exemplo, registrar versão de lógica, versão de projeto ou identificação de configuração ativa. Assim, em caso de incidentes, você consegue correlacionar comportamento com versão. Isso reduz tempo de investigação e aumenta previsibilidade de manutenção.
6.5) Camada de validação, testes e documentação
Por fim, o cenário precisa prever testes e evidências. A documentação deve ser suficiente para que equipes futuras entendam o comportamento. Em projetos com múltiplos turnos, esse ponto é decisivo para continuidade operacional.
Um erro comum é tratar testes como uma etapa final. Em automação, testes precisam ser pensados desde o design: cada requisito do cenário deve virar um conjunto de evidências testáveis. Isso inclui desde simulações em bancada (F.A.T.) até validações em planta (S.A.T.), além de testes de regressão após mudanças.
Para que a documentação seja realmente útil, ela deve incluir não apenas “o que o sistema faz”, mas “como testar” e “como interpretar evidências”. Por exemplo: se existe um critério de aceite de tempo máximo de resposta, a documentação deve indicar como medir esse tempo, quais condições de partida e como registrar o resultado. Se existe um critério de contagem consistente entre estados, a documentação precisa indicar como extrair contadores do histórico e quais tags são a fonte da verdade.
Em ambientes com múltiplos turnos, a documentação também precisa endereçar operabilidade: o que fazer quando alarmes aparecem, como executar reset de modos com segurança, como registrar ocorrência quando necessário e como acionar manutenção com informações suficientes. Isso é parte do cenário, ainda que a implementação técnica seja da automação e supervisório.
7) Comparação por abordagens: cenário simples x cenário robusto
Na prática, existe uma tentação comum: iniciar com um cenário “mínimo”, visando tempo de entrada em operação. Isso pode até funcionar em cenários de baixa complexidade, mas em ambientes industriais com variação e exigência de rastreio, o custo de correção tende a crescer. A diferença entre abordagens pode ser resumida assim:
| Aspecto | Cenário simples | Cenário robusto (recomendado) |
|---|---|---|
| Definição de estados | Parcial ou implícita | Explícita e documentada |
| Falhas e contingências | Tratamento limitado | Regras e ações em falhas mapeadas |
| Critérios de aceite | Foco em funcionamento | Foco em repetibilidade e qualidade |
| Dados e rastreabilidade | Telemetria mínima | Observabilidade orientada a diagnóstico |
| Integração entre áreas | Alinhamento tardio | Alinhamento desde requisitos |
| Impacto no preço e no fornecedor | Escopo pode variar durante projeto | Escopo comparável e verificável em propostas |
Para além da tabela, vale aprofundar em um ponto: a diferença entre cenário simples e robusto aparece mais na fase de operação do que na fase de comissionamento. Um cenário simples pode permitir partida mais rápida, mas tende a gerar “dívidas de engenharia”. Cada dívida vira custo futuro: ajustes, treinamentos, documentação adicional, correções em logic design e repetição de testes. Já um cenário robusto investe tempo inicial em explicitar o comportamento — o que reduz o número de iterações tardias.
Em projetos de longa duração, o cenário robusto também ajuda na transição entre equipes. Se novos profissionais entram depois do comissionamento, a documentação e o cenário permitem continuidade. Sem isso, o conhecimento fica “preso na cabeça” de poucos, tornando a operação frágil e dependente de indivíduos.
Outra diferença prática é o tratamento de exceções. No cenário simples, exceções muitas vezes são tratadas como “parar e esperar”. No cenário robusto, exceções são tratadas com regras: quantas tentativas, quando solicitar manutenção, quando degradar, quando registrar motivo, quando requer intervenção humana e como comunicar ao operador o estado real e a ação recomendada.
8) Guia passo a passo (e condições/requirements) para estruturar um Scenario Automação
A seguir, uma abordagem prática, com condições/requirements que ajudam a manter o projeto controlado desde o início. Este guia é pensado para uso em projetos típicos de automação industrial, especialmente quando há múltiplas integrações e necessidade de validação.
8.1) Passo 1 — Levantamento de processo e “perfis de produção”
Requirement: listar variações relevantes (lotes, produtos, tempos de ciclo, limites de qualidade, rotinas de turno). O objetivo é definir o que o sistema precisa suportar.
Este passo vai além de entender o “fluxo ideal”. Ele mapeia variações reais que, em operação, afetam o comportamento. Um exemplo: duas famílias de produto podem exigir tempos diferentes de estabilização; ou a lógica de inspeção pode mudar conforme densidade do material. Em algumas plantas, mudanças ocorrem por mudança de fornecedor de matéria-prima, o que altera ruído de sensor e calibração de medição. Se o cenário ignora essas variações, ele tende a falhar quando a linha enfrenta situações reais.
Também é necessário definir perfis operacionais por turno. Rotinas de manutenção preventiva podem ocorrer em janelas diferentes; operadores podem ter permissões distintas para modo manual; e pode existir diferença entre operação em turno diurno e noturno (por exemplo, menor disponibilidade de suporte técnico à noite). O cenário deve prever esses fatores, inclusive definindo quais ações são permitidas por perfil e quais eventos devem ser destacados conforme severidade.
Para formalizar, é útil criar uma lista de “cenários de uso” que inclua: produção normal; partida após parada prolongada; reinício após falha; operação com material fora de padrão; operação em degradação; intervenção de manutenção; e situações em que o operador precisa recuperar a linha. Cada cenário de uso vira base para testes e critério de aceite.
8.2) Passo 2 — Modelagem de estados e transições
Requirement: mapear estados, transições e pré-condições. Isso inclui condições de habilitação, permissões e “guard clauses” para evitar execução indevida.
A modelagem de estados precisa incluir tanto estados “visíveis” (que o operador entende) quanto estados “internos” (que a lógica usa para garantir consistência). Estados internos ajudam a modelar transições com temporização e dependências, como: “aguardando validação do lote”, “aguardando condição de sensor estável”, “aguardando retorno de atuador à posição inicial”, “aguardando confirmação de segurança”.
Ao definir transições, deve-se especificar pré-condições e efeitos colaterais. Pré-condições podem incluir permissões de segurança, status de dispositivos, validações de integridade de dados e condições de qualidade. Efeitos colaterais incluem atualizar contadores, gravar evento no histórico, preparar índices de rastreabilidade e mudar flags de habilitação para etapas subsequentes.
Guard clauses são importantes para evitar lógicas indevidas. Por exemplo, impedir que “iniciar ciclo” ocorra quando algum intertravamento não está ativo, ou quando dados de lote estão inválidos. Outra guard clause típica é impedir que “reiniciar após falha” avance automaticamente em certas condições sem revalidar sensores ou sem confirmação humana.
Uma recomendação prática é criar uma matriz de transição: linhas representam estados de origem; colunas estados destino; e cada célula descreve condição e ações. Essa matriz vira documento operacional e também insumo para testes.
8.3) Passo 3 — Intertravamentos e modos seguros
Requirement: definir como o sistema se comporta em anomalias (falhas de sensor, perda de comunicação, atuação fora de faixa, emergência). Validar consistência entre lógica e o que a operação precisa fazer.
Neste passo, é essencial tratar anomalias como classes. Falha de sensor pode exigir: validar outro sensor, usar valor de substituição (se permitido), ou pausar o processo e solicitar manutenção. Perda de comunicação pode exigir: definir um comportamento de retenção (manter último estado confiável), ou entrar em parada segura dependendo do risco. Atuação fora de faixa pode exigir: interrupção e registro de dados para diagnóstico, além de travar reentrada automática até verificação.
Emergência e modo seguro precisam ser detalhados com foco em operação real. Em muitos casos, o operador precisa executar uma sequência física de reset: inspeção, limpeza, verificação de retorno de atuadores, e confirmação de sensores. O cenário deve indicar em qual estado o sistema deve permanecer durante essa etapa, quais ações são permitidas e como o sistema volta a permitir produção.
Outro aspecto do passo 3 é a consistência com o que está no supervisório e na linguagem de alarmes. Intertravamentos devem ser traduzidos para mensagens que façam sentido para o operador. Se a lógica exige permissões como “porta fechada” e “intertravamento ok”, o alarme precisa indicar qual permissão falhou. Isso reduz tempo de troubleshooting e evita o “vai e volta” do operador.
8.4) Passo 4 — Definição de dados e eventos de qualidade
Requirement: especificar quais eventos serão gravados (início, parada, bloqueios, motivos), qual granularidade de registros, e como esses dados serão consumidos por manutenção e gestão.
Definir dados é parte do cenário, não um complemento. Aqui, decisões como “quais tags entram no histórico” determinam o quanto manutenção consegue diagnosticar sem depender de análise manual. O cenário deve estabelecer categorias de eventos, como:
- Eventos de ciclo: início de ciclo, conclusão, abortos e etapas críticas.
- Eventos de qualidade: resultado de inspeção, motivo de rejeição, identificação do parâmetro que falhou, e dados associados ao lote/peça.
- Eventos de segurança: disparo de intertravamento, modo seguro, motivo de bloqueio.
- Eventos de comunicação: perda/retenção/recuperação de tags e serviços.
- Eventos de manutenção: transições de modo manutenção, início/fim de intervenções quando aplicável, e ações de reset relevantes.
Granularidade envolve equilibrar volume e utilidade. Dados demais podem aumentar custo de armazenamento e complexidade; dados de menos dificultam diagnóstico. O cenário deve definir o que é “obrigatório” para rastreabilidade e diagnóstico e o que é “opcional”. Em projetos robustos, geralmente há uma trilha mínima obrigatória e uma trilha estendida para investigação.
Também é importante correlacionar dados com tempo e versão. Eventos devem ter timestamp consistente e, idealmente, referência de versão de lógica. Assim, em análises posteriores, você consegue entender como o comportamento mudou após uma atualização.
Em integrações, o cenário deve definir o que é fonte da verdade. Se o MES é fonte do lote, a automação valida e registra; se a automação é fonte de estado do processo, ela transmite para o MES. Sem esse acordo, dados podem divergir e gerar retrabalho.
8.5) Passo 5 — Critérios de aceite e estratégia de testes
Requirement: escrever critérios verificáveis (por exemplo, comportamento esperado em X situação, tempo máximo de resposta, consistência de contagem, validação de estados). Definir FAT/SAT, simulações e testes em planta.
Critérios de aceite precisam ser testáveis e mensuráveis, ainda que sem números específicos no texto do cenário final. Eles devem indicar “o que observar” e “quando considerar que passou”. Por exemplo:
- Ao detectar falha de sensor, a máquina entra em modo seguro em um intervalo aceitável e registra motivo com código específico.
- Ao finalizar uma etapa crítica, o sistema confirma conclusão apenas quando validações de qualidade mínimas estiverem satisfeitas.
- Contadores e rastreabilidade devem permanecer consistentes entre reinício e retomada, sem duplicação indevida.
- Alarmes devem ser exibidos com severidade correta e com instrução de ação quando aplicável.
Estratégia de testes também precisa cobrir variação. Além do teste “nominal”, devem existir testes para: variação de lote, atraso de ciclo, leitura ruidosa de sensores, falha de comunicação em diferentes momentos do ciclo e operação em modo manual. Esse conjunto de testes reduz risco de “surpresas” na partida.
Simulações podem ser usadas para acelerar testes. Entretanto, o cenário deve especificar como simulação representa o comportamento real. Por exemplo, como simular intermitência de sensor, e se a lógica implementa filtros e temporizações reais.
FAT e SAT devem estar ligados aos critérios de aceite. Sem isso, FAT vira apenas uma demonstração e SAT vira “corrigir até funcionar”. Em projetos maduros, há um vínculo documental: cada requisito do cenário tem um ou mais casos de teste.
8.6) Passo 6 — Governança de mudanças
Requirement: estabelecer como mudanças entram no cenário (versão, aprovação, impacto em testes, atualização de documentação). Esse passo evita que “pequenos ajustes” virem divergência operacional.
Governança de mudanças é o que impede que o cenário se torne um documento “de prancheta” que já não reflete a realidade. Mudanças acontecem: ajuste de parâmetros, mudança de instrumentação, alteração em comunicação, correção de lógica. Se não houver governança, cada mudança cria uma lacuna entre o que foi previsto e o que foi entregue.
Um sistema de governança geralmente inclui:
- Versionamento do cenário e da implementação.
- Rastreabilidade entre requisitos e implementações.
- Aprovação por stakeholders (produção, engenharia, manutenção, TI quando aplicável).
- Impact analysis: quais critérios de aceite e quais testes precisam ser reexecutados.
- Atualização de documentação e comunicação para operação.
Também ajuda definir o que é “mudança pequena” versus “mudança relevante”. Por exemplo: alterar uma tolerância de qualidade pode exigir revalidação; alterar apenas um texto de alarme pode não exigir. A governança deve indicar qual nível de revalidação é requerido para cada tipo de mudança.
Para operação, é crucial comunicar mudanças que afetam comportamento. Se o cenário prevê que uma condição antes permitia continuar e passa a exigir parada, isso precisa ser comunicado com treinamento. Do contrário, a equipe tenta operar como sempre operou e cria incidentes.
8.7) Passo 7 — Integração com fornecedor e negociação orientada a requisitos
Requirement: alinhar escopo com o fornecedor de forma baseada em entregáveis e evidências. Assim, preço deixa de ser apenas custo e passa a ser relação custo/risco e custo/robustez.
Nesse passo, o cenário atua como base do contrato técnico. Negociar orientado a requisitos significa que a proposta do fornecedor deve responder: como ele atende cada requisito do cenário, quais documentos e evidências serão entregues e como esses itens serão verificados.
Na prática, você pode exigir que o fornecedor entregue:
- Plano de FAT com critérios de aceite alinhados ao cenário.
- Plano de SAT com critérios e evidências.
- Descrição de arquitetura de dados e eventos (para histórico e rastreabilidade).
- Documentação de estados e modos, com lógica de transições.
- Estratégia de alarmes (taxonomia, severidade, mensagens e ações).
- Plano de suporte e ciclo de vida (como atualizar e revalidar mudanças).
Essa orientação reduz o risco de “escopo implícito”. Sem cenário, o fornecedor pode interpretar que certas falhas não foram incluídas ou que certos dados não serão registrados. Com cenário, a ausência fica visível: se o requisito existe, a proposta precisa explicar como entrega. Isso também facilita comparações entre fornecedores.
Do ponto de vista do cliente, o cenário permite negociar com clareza: você pode ajustar escopo e custo com consciência. Se um módulo adicional (por exemplo, extensão de observabilidade) aumenta custo, você sabe exatamente o que está abrindo mão e qual risco assume.
9) Fontes (source) e referência de boas práticas
Para sustentar recomendações, a engenharia de automação se apoia em diretrizes e normas amplamente adotadas. Como referência geral de temas como segurança funcional, interoperabilidade e gestão de ciclo de vida de sistemas industriais, considere:
- IEC 61508 (fundamentos de segurança funcional baseada em ciclo de vida).
- IEC 61511 (segurança funcional em instrumentação de processos).
- ISO 9001 (gestão de qualidade e abordagem por processos).
- Relatórios e publicações de associações industriais sobre automação e manufatura avançada, que discutem tendências e práticas de implementação (por exemplo, publicações setoriais e estudos de consultorias com metodologia declarada).
Observação: sem dados numéricos específicos neste texto, evitam-se afirmações que não possam ser verificadas no contexto de cada planta. Para métricas de desempenho, use relatórios oficiais ou pesquisas do setor aplicáveis ao seu segmento e geografia.
Além dessas referências, boas práticas de engenharia frequentemente incluem: gestão de risco (antes e durante), validação por evidências, controle de mudanças e aprendizado operacional. Em termos de cenário, isso se traduz em: o cenário não é estático; ele deve refletir o ciclo de vida do sistema e a melhoria contínua após aprendizado em campo.
Outro ponto de alinhamento com boas práticas é a integração entre domínios. Segurança funcional, qualidade, TI/OT e manutenção não podem ser tratadas como “ilhas”. O cenário cria uma ponte: cada domínio contribui com requisitos e validações, e o resultado final é uma automação consistente e verificável.
10) Quais requisitos determinam sucesso em projetos de automação?
Em geral, os fatores mais determinantes para um Scenario Automação bem-sucedido são:
- Clareza do comportamento esperado: não apenas o que o sistema faz, mas como se comporta em exceções. O sucesso não é “rodar quando tudo está perfeito”; é manter comportamento previsível quando algo sai do padrão.
- Coerência entre engenharia e operação: a lógica precisa refletir o modo real de trabalho (especialmente em rotinas de turno). Isso inclui permissões, rotinas de inspeção, forma de registrar eventos e como executar resets.
- Verificabilidade: testes devem evidenciar resultados, não só “funcionar”. Verificabilidade transforma incerteza em prova.
- Dados úteis: telemetria precisa permitir diagnóstico e melhoria contínua. Dados devem explicar causas, não apenas registrar sintomas.
- Gestão de mudança: atualizações controladas mantêm consistência do cenário ao longo do tempo. Sem governança, o sistema degrada gradualmente.
Para ampliar essa lista em termos práticos, vale considerar requisitos que frequentemente determinam o desempenho sustentável:
- Consistência temporal: eventos com timestamps coerentes para correlação entre PLC, supervisório e historiador.
- Taxonomia de alarmes: severidade, classificação e instruções de ação que reduzam tempo de resposta.
- Estratégia de reconciliação: como lidar com dados atrasados, estados conflitantes e mudanças de modo durante falhas.
- Requisitos de rastreabilidade: integração entre IDs de lote/ordem e registro de resultados de qualidade.
- Planos de treinamento: se o cenário define comportamentos, a operação precisa entender como reagir.
Ao juntar esses requisitos, o cenário vira o elemento central de previsibilidade: a automação deixa de ser apenas tecnologia e passa a ser um sistema de decisão controlado.
11) FAQ — Perguntas frequentes sobre Scenario Automação
FAQ 1 — O que exatamente significa “Scenario Automação” em um projeto industrial?
É um documento/estrutura que descreve o fluxo de automação como um conjunto de estados, condições, regras e resultados esperados. Ele define o comportamento do sistema em condições normais e em falhas, com critérios verificáveis de aceite e validação. Em projetos bem-feitos, ele também inclui taxonomia de alarmes, estrutura de dados/eventos e estratégia de testes.
FAQ 2 — Um cenário precisa ser feito antes de escolher o fornecedor?
Idealmente, sim. Quando o Scenario Automação está definido (mesmo em rascunho), fica mais fácil comparar propostas do fornecedor, porque o escopo e os critérios de testes ficam mais transparentes e reduzem ambiguidades. Se o fornecedor participar desde o início, ele pode ajudar a refinar o cenário, mas ainda assim o cliente deve manter controle dos requisitos e critérios de aceite.
FAQ 3 — Como relacionar preço com o cenário sem cair em promessas vagas?
O caminho é transformar “preço” em entregáveis: módulos de lógica, integração de dados, testes previstos, documentação e capacidade de suporte. O cenário deve detalhar o que será validado para que o custo esteja ligado a risco reduzido e evidência de funcionamento. Além disso, é útil exigir matriz de rastreabilidade entre requisitos e entregas para evitar que “o fornecedor ache que está incluso”.
FAQ 4 — Quais informações devo incluir para evitar retrabalho no comissionamento?
Inclua estados e transições, intertravamentos, regras de qualidade, estratégia de alarmes, tratamento de falhas, requisitos de rastreabilidade e critérios de aceite. Quanto mais exceções forem consideradas, menor a chance de ajustes tardios. Também inclua como medir e registrar evidências durante FAT/SAT, e como proceder quando um teste falha (quem decide correção e quais critérios devem ser revalidado).
FAQ 5 — O cenário substitui a engenharia de automação (PLC/SCADA)?
Não. Ele orienta a engenharia. O cenário define comportamento e critérios; a implementação técnica (PLC, I/O, supervisório, comunicação) transforma isso em lógica executável e interfaces. A engenharia executa o cenário, mas o cenário permanece como referência de governança e validação.
FAQ 6 — Como garantir que o cenário funciona “na vida real” após a partida?
Garanta testes representativos, inclua condições de operação próximas ao cotidiano (turnos, variação de lote, permissões reais), e implemente governança de mudanças. Também é importante que a observabilidade (dados e eventos) esteja alinhada com o diagnóstico que a manutenção realmente faz. Se o cenário registra motivos, mas a manutenção não usa esses motivos na prática, você precisa ajustar a taxonomia ou a forma de exibição e registro.
FAQ 7 — É possível evoluir o cenário após a operação começar?
Sim. A melhoria é parte do ciclo de vida, mas alterações devem ser controladas: versionamento, revalidação de impactos e atualização da documentação. Assim o Scenario Automação permanece consistente ao longo do tempo. Uma prática útil é manter um backlog de melhorias baseado em evidências de incidentes e desconfortos operacionais (por exemplo, alarmes confusos, estados que demoram para estabilizar, divergências de rastreabilidade).
12) Encerramento: do diagrama ao desempenho sustentável
Um Scenario Automação bem desenhado é a ponte entre intenção e execução. Ele reduz retrabalho, melhora a integração entre áreas e torna o projeto mais previsível — inclusive quando você precisa negociar preço e responsabilidades com um fornecedor. Em um ambiente produtivo, previsibilidade significa menos paradas inesperadas, melhor qualidade e uma base sólida para melhoria contínua.
Se você está planejando automação industrial, o ponto de partida mais seguro é tratar o cenário como um artefato de engenharia: definindo estados, condições, validações e critérios verificáveis antes de expandir escopo. Dessa forma, o sistema não apenas entra em operação: ele sustenta desempenho com governança.
Ao longo desse processo, é importante reforçar que o cenário não é “papel”. Ele vira referência viva para engenharia, operação e manutenção. Quando um operador encontra um alarme, ele deveria conseguir entender o que ocorreu, qual condição falhou e o que fazer. Quando manutenção investiga uma falha, ela deveria encontrar no histórico um motivo codificado e dados correlacionados. Quando engenharia precisa adaptar o sistema, ela deveria identificar quais partes do cenário serão impactadas e quais testes precisam ser reexecutados.
É nessa continuidade entre design, execução e aprendizado que projetos de automação atingem maturidade. E maturidade, em automação industrial, se traduz em estabilidade: estabilidade do processo físico, estabilidade do comportamento lógico, e estabilidade da capacidade de diagnosticar e melhorar. Isso começa com um Scenario Automação que não deixa perguntas sem resposta.
-
1

A Guide to Cost-Efficient Small Electric Cars for Seniors
-
2
Mastering Debt Consolidation: Boost Your Credit Score and Manage Interest Rates
-
3
Your Guide to Loans, Credit Checks, and Interest Rates
-
4
Affordable Independent Living: Finding the Right Senior Housing
-
5
Guide to Senior Living Apartments: Affordable and Comfortable Environments