Guia Profissional de Sistema de Pagamentos para Empresas
Este guia analisa como escolher e implementar um Sistema de Pagamentos para Empresas com foco em segurança, eficiência operacional e conformidade. O texto contextualiza, de forma objetiva, conceitos como meios de pagamento, conciliação, antifraude e integrações, ajudando a alinhar as decisões técnicas às necessidades do negócio e às boas práticas do setor.
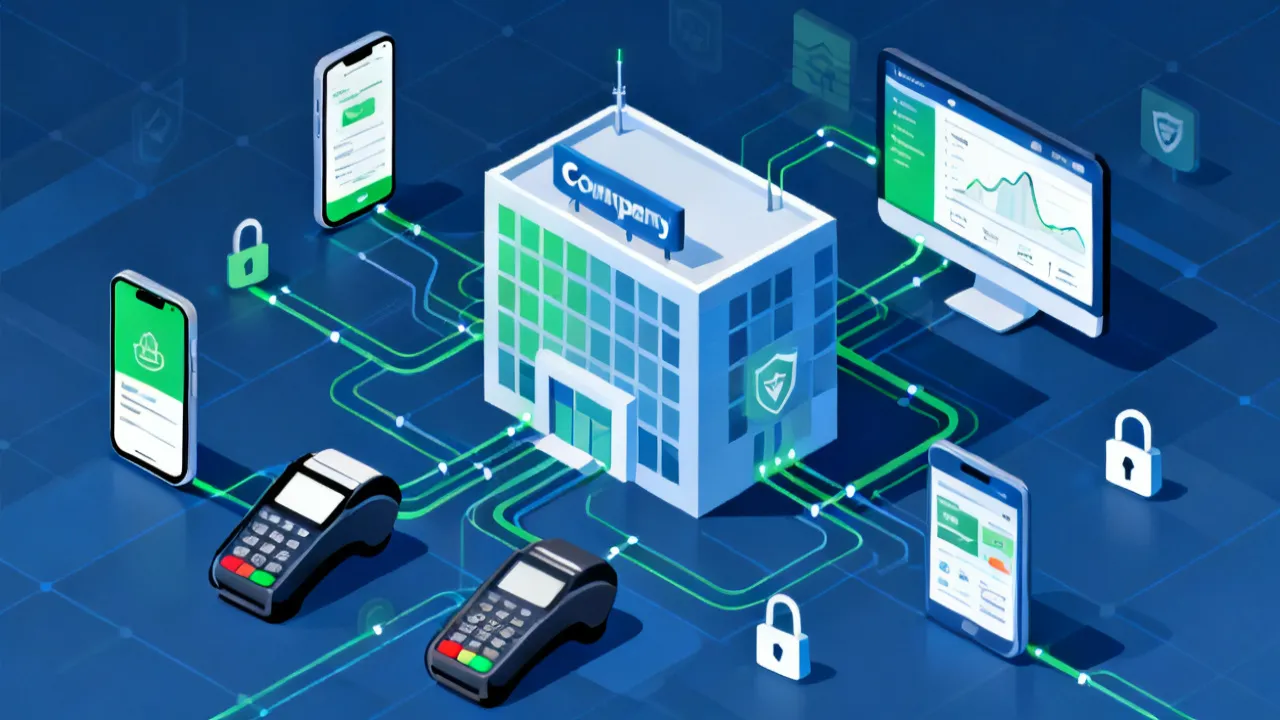
1) Escolha bem: o “Sistema de Pagamentos para Empresas” que reduz atrito e risco
Um Sistema de Pagamentos para Empresas bem desenhado impacta diretamente a experiência do cliente, a previsibilidade de caixa e a governança interna. Em vez de tratar pagamentos apenas como “um canal”, empresas modernas precisam de uma visão integrada: autorização, processamento, conciliação, meios de pagamento, rotas de transação, gestão de chargeback, relatórios e integrações com ERP/contabilidade. Quando esses elementos conversam entre si, o time financeiro ganha tempo, o comercial reduz fricções na conversão e a área de risco consegue responder mais rápido a eventos fora do padrão.
Do ponto de vista de um especialista de pagamentos, o melhor sistema é aquele que entrega controle operacional (regras e logs), segurança (proteção de dados e gestão de risco), processos claros (reconciliação e prazos) e aderência regulatória (tratamento de informação sensível e conformidade). Em organizações maduras, o sistema não é “só tecnologia”: ele define o modo como a empresa entende, mede e corrige o fluxo de dinheiro. A seguir, você verá critérios práticos para avaliar soluções, planejar implantação e sustentar a performance ao longo do tempo — com requisitos e condições apresentados em formato de apoio.
Para tornar isso mais tangível, pense no “sistema” como um organismo: ele tem órgãos (gateway, processador, antifraude, adquirência, conciliação), tem sinais (eventos e logs), tem mecanismos de defesa (regras e monitoramento) e precisa de manutenção (ajuste de regras, melhoria de mapeamentos e revisão de métricas). Se você escolher uma solução que atenda apenas parte do organismo, é provável que surjam “sintomas” no dia a dia: divergências no fechamento, aumento de tempo de resposta em disputas, queda na taxa de aprovação, dificuldade para extrair relatórios confiáveis ou aumento de retrabalho por falta de rastreabilidade.
Além disso, vale considerar que pagamentos são um ambiente dinâmico. Mudanças de adquirentes, alterações em regras de autenticação, evolução de padrões antifraude e até sazonalidade (Black Friday, datas sazonais, campanhas agressivas) influenciam o desempenho. Por isso, o sistema escolhido precisa sustentar ajuste e evolução sem que cada mudança vire um projeto grande. Em outras palavras: capacidade de operar e iterar com segurança é tão importante quanto a funcionalidade inicial.
2) Por que um sistema integrado é mais relevante do que “ter vários meios de pagamento”
É comum que empresas iniciem a jornada com múltiplos meios de pagamento (cartões, boleto, transferência, carteira digital, Pix/instantâneos, entre outros), buscando apenas ampliar aceitação. Contudo, a maturidade começa quando o sistema passa a operar como uma camada orquestradora entre front-end, provedores de pagamento, antifraude, adquirência e sistemas internos.
Na prática, “ter meios” não significa “ter capacidade”. Sem uma estrutura de conciliação e governança, cada transação vira um caso: confirmações manuais, divergências de tarifas, baixa automática inexistente, relatórios inconsistentes e dificuldade para auditar eventos. Um Sistema de Pagamentos para Empresas deve, portanto, ser avaliado pela sua habilidade de transformar volume de eventos em dados úteis — dados que o financeiro consegue conciliar, que o risco consegue auditar e que a operação consegue corrigir.
Para ilustrar, suponha que a empresa aumente a conversão por oferecer Pix e cartão em paralelo. Se o sistema não entregar integração consistente (por exemplo, eventos de pagamento atrelados ao ID correto do pedido, com status padronizado e prazos definidos para confirmações), o resultado pode ser aparentemente “bom” na homepage, mas “ruim” na operação: pedidos pagos ficam pendentes para faturamento, o estoque não baixa corretamente e o atendimento recebe tickets do tipo “paguei e não chegou”. A causa não é o meio de pagamento em si, mas a falta de integração e orquestração.
Uma visão integrada também reduz o atrito do ponto de vista do cliente. Se a empresa consegue automatizar tentativas, reautenticação quando necessário, e respostas coerentes para recusas previsíveis (como indisponibilidade temporária), a experiência fica mais estável. Em contrapartida, sistemas fragmentados tendem a falhar de modo aleatório, e o cliente percebe: a “tela de pagamento” funciona hoje, mas falha amanhã; aprova, mas não confirma; confirma, mas não gera o status esperado no ERP. Mesmo quando o problema é pequeno, a soma vira custo operacional.
3) Componentes essenciais que você precisa enxergar no seu desenho
Abaixo estão os pilares que normalmente definem a qualidade de um Sistema de Pagamentos para Empresas (independentemente do provedor específico):
- Orquestração de pagamentos: roteamento de transações, gestão de tentativas, e consistência de fluxos (pagamento aprovado, pendente, recusado e em contestação). Aqui vale observar como o sistema decide o “próximo passo” quando ocorre um evento inesperado — por exemplo, quando uma transação fica pendente por tempo maior que o SLA.
- Autenticação e proteção de dados: tokenização, mascaramento de dados sensíveis, redução de exposição e registro de trilhas de auditoria. A proteção não deve ser apenas “para cumprir regra”, mas para reduzir superfície de ataque e simplificar controles internos.
- Conciliação e reconciliação: conciliação por transação e por pedido/nota, com suporte a diferentes status, prazos e eventos (incluindo estornos). Conciliação eficiente inclui mecanismos para lidar com atrasos de processamento, divergências de valores e múltiplos eventos relacionados ao mesmo pedido.
- Relatórios e BI: indicadores operacionais (taxas de aprovação, motivos de recusa, tempos de processamento) e métricas financeiras (payout, retenções, chargeback). O ponto-chave é a consistência: relatórios devem refletir exatamente os eventos e status do sistema, com reconciliação possível.
- Gestão de chargeback e disputas: fluxo de evidências, prazos e comunicação interna para reduzir perdas e tempo de resposta. Uma boa plataforma oferece não só envio de evidência, mas também histórico do que foi enviado, quando e com quais documentos.
- Integrações: ERP, plataforma de e-commerce, gateway de emissão de notas, sistemas fiscais e o stack do financeiro. O sistema deve “conhecer” os objetos do negócio (pedido, fatura, item, centro de custo) em vez de trabalhar apenas com IDs genéricos.
- Antifraude e regras: validações por risco, device fingerprint (quando aplicável), listas, limites e revisão operacional. Antifraude não é só bloquear: envolve calibrar e aprender com eventos reais (aprovados posteriormente contestados, por exemplo).
Para refinar esse desenho, uma pergunta útil é: “o que acontece quando algo foge do padrão?”. Em pagamentos, o padrão raramente é “100% feliz”. Há atrasos, falhas de comunicação, indisponibilidades temporárias, reprocessamentos, estornos e disputas. Um sistema bem desenhado já prevê esses caminhos e entrega rastreabilidade para operar com segurança.
Outro ponto é a qualidade dos identificadores. Se o sistema usa um ID interno para tudo, mas não permite mapear esse ID com o pedido e com o lançamento contábil de forma confiável, a empresa acaba criando “pontes” manuais. Isso vira custo e gera risco de erro. Por isso, o planejamento do desenho do ciclo de vida deve incluir chaves como: order_id (pedido), transaction_id (transação), payment_intent_id (quando existir), invoice_id (fatura/nota), refund_id (estorno) e dispute_id (disputa).
4) Segurança e antifraude: onde as empresas mais ganham (e onde mais erram)
Um sistema de pagamentos não deve ser apenas “funcional”; ele precisa ser resiliente. No ambiente real, a diferença entre uma operação estável e uma operação que vive apagando incêndios costuma estar em quatro pontos: (1) qualidade dos dados de transação, (2) capacidade de bloquear padrões de risco, (3) monitoramento contínuo e (4) processo definido para exceções.
Do ponto de vista de compliance e engenharia de pagamentos, procure garantias como: tokenização, segregação de dados, acesso controlado por função, logs imutáveis (ou com rastreabilidade), e mecanismos para lidar com tentativas falhas e disputas. Para antifraude, o ideal é combinar regras (políticas consistentes) com análise de risco (quando disponível) — sempre preservando a explicabilidade operacional para o time revisar casos.
Observação importante: ao tratar segurança e antifraude, evite “promessas” genéricas. Em vez disso, pergunte sobre políticas, métricas e como o fornecedor opera eventos reais (aprovações, recusas, reversões, chargebacks e exceções). O objetivo é ter previsibilidade e capacidade de auditoria. Uma empresa que cresce precisa conseguir responder rapidamente perguntas como: “Qual foi o motivo da recusa em X% das transações?”; “Quais canais estão disparando falsos positivos?”; “Como o sistema trata transações duplicadas?”; “O que foi feito para reduzir fraude sem derrubar aprovação?”
Quando falamos em segurança, também vale expandir o conceito. Não se trata só de criptografia ou conformidade. Segurança operacional envolve:
- Controle de acesso: quem pode ver dados sensíveis, quem pode alterar regras e quem pode exportar relatórios.
- Separação de ambientes: sandbox/teste não deve vazar dados reais; produção deve ser protegida contra ações indevidas.
- Trilhas de auditoria: toda mudança em configurações de regras, rotas e playbooks deve ser rastreável.
- Gestão de chaves e credenciais: rotação, segregação e armazenamento seguro (por exemplo, em cofres corporativos).
- Tratamento de falhas: quando falhar, o sistema não deve entrar em estados inconsistentes; deve ser seguro por padrão.
No antifraude, erros comuns incluem: (a) ativar mecanismos sem entender baseline de taxas de aprovação e recusa; (b) configurar bloqueios agressivos sem playbook de revisão; (c) ignorar padrões do negócio (por exemplo, campanhas de marketing e sazonalidade); (d) não conectar antifraude à gestão de evidências (chargeback) e ao aprendizado com resultados.
Uma prática profissional é estabelecer um “ciclo de feedback” entre antifraude e operação comercial. Se uma regra de bloqueio estiver reduzindo aprovação, o time precisa entender quais segmentos estão sendo afetados. Se um aumento de chargeback estiver ligado a um comportamento específico, a regra deve ser ajustada com base em evidência e não apenas intuição. Para isso, a plataforma deve entregar visibilidade: métricas por regra, por canal, por método de pagamento e por lote/campanha quando possível.
5) Eficiência financeira: conciliação, previsibilidade e governança
Um Sistema de Pagamentos para Empresas de alta qualidade reduz o trabalho manual e melhora a visibilidade do caixa. Isso ocorre quando a plataforma entrega:
- Padronização de status de transações (aprovado, pendente, recusado, cancelado/estornado) com códigos consistentes. Mais do que “status”, isso precisa incluir semântica: o que significa pendente? quanto tempo leva? é reversível? existe reprocessamento?
- Eventos sincronizados com pedidos e itens (para baixar pedidos corretamente e fechar centrais de estoque/faturamento, quando aplicável). A sincronização deve ser idempotente e resiliente a reentregas de eventos.
- Histórico e trilha para auditoria: quem mudou o quê, quando e por qual motivo. Isso é crítico tanto para mudanças de regras quanto para ajustes de conciliação.
- Conciliação com diferenciação por taxas, descontos e tarifas, para evitar divergências recorrentes. Um erro comum é conciliar pelo valor bruto e ignorar retenções e tarifas.
Além disso, a governança ajuda a reduzir risco operacional: definição de responsáveis, alçadas para exceções, e rotinas de revisão para padrões fora da curva. Na prática, é o “lado financeiro” do sistema — muito mais do que a simples captura do pagamento — que determina escalabilidade.
Para dar concretude, considere três perguntas que todo financeiro deveria conseguir responder sem planilhas “mágicas”:
- Quando eu vou receber? (previsão de payout) com base em regras de repasse do provedor/adquirente e no histórico do negócio.
- Por que algum pagamento não fechou? (motivos de divergência) com rastreabilidade até o evento e o status original.
- Quanto eu perdi em chargeback e disputas? (custo de perdas) com capacidade de separar categorias (fraude versus falha operacional, por exemplo).
Governança também significa ter SLAs internos para exceções. Por exemplo, se a conciliação de “aprovado” normalmente fecha em até X horas, o sistema deve alertar quando a divergência excede esse tempo. Não basta “ter relatório”; é preciso operação baseada em métricas.
Outro ponto importante é a integração com contabilização. Um bom sistema facilita a geração de lançamentos e ajustes contábeis, reduzindo o risco de lançar valor errado por diferença de taxa, frete, impostos ou estornos. Se a empresa possui regras contábeis complexas (centros de custo, regras por unidade de negócio, classificação fiscal), a plataforma deve suportar mapeamentos ou ao menos fornecer dados suficientes para que o ERP assuma com consistência.
6) Integrações e arquitetura: o que seu time técnico precisa considerar
Qualquer adoção de Sistema de Pagamentos para Empresas deve ser planejada com uma abordagem que respeite ambiente, latência, observabilidade e manutenção. Do ponto de vista de arquitetura, consideraria:
- Webhooks e idempotência: tratamento seguro de eventos duplicados e reentregas. Em sistemas distribuídos, reentrega é normal; o que precisa existir é garantia de que seu processamento não vai “duplicar contabilidade”.
- Eventos para reconciliação: garantia de que a plataforma emite eventos necessários para fechar o ciclo (inclusive reversões e disputas). Se a plataforma “esconde” eventos ou não entrega informações completas, a empresa vira refém de exportações manuais.
- Ambientes separados: sandbox/teste e produção com equivalência de fluxos para reduzir surpresas. O ideal é ter dados de teste com variedade de cenários (aprovado, recusado, pendente, estorno) para validar robustez.
- Observabilidade: logs de integração, rastreamento por ID e métricas de falha. Observabilidade significa que você consegue investigar de forma rápida: “em qual etapa falhou, qual payload foi recebido e qual ação foi tomada”.
- Planejamento de migração: estratégia para transações legadas e transição gradual, quando necessário. Migração é onde mais surgem “pontos cegos”; um plano ajuda a minimizar impacto.
Além desses pontos, existem detalhes que frequentemente são subestimados: resiliência a falhas de rede, timeout e filas. Um webhook pode chegar fora de ordem, ou a plataforma pode reentregar o evento. O sistema deve estar preparado para isso. Isso normalmente exige uma camada de persistência (por exemplo, tabela de eventos) e lógica de atualização por estado (state machine).
Do lado do checkout, a arquitetura deve considerar também o padrão de retorno ao front-end. O cliente pode receber uma resposta “sucesso” ou “pendente” antes da confirmação final. Portanto, o front-end deve ser desenhado para evitar “falso aprovado” (o que gera reclamações) e para lidar com “pending” de forma coerente com a comunicação ao cliente.
Outro aspecto crucial é o alinhamento entre o time técnico e o financeiro. Se o ERP exige determinados campos para conciliação, esses campos precisam ser disponibilizados com consistência. Em ambientes com múltiplas unidades, também pode haver necessidade de mapeamento por unidade de negócio, moeda, centros de custo e regras tributárias. A integração deve suportar essas dimensões sem “gambiarras”.
Por fim, vale considerar manutenção: como versionar mapeamentos e regras? como fazer rollback? como testar em regressão? Uma solução profissional deve reduzir risco de manutenção contínua, com documentação clara e suporte a padrões de integração (por exemplo, API versionada, eventos bem documentados e suporte a ambientes).
7) Como avaliar custos sem cair em comparações imprecisas
Ao analisar Sistema de Pagamentos para Empresas, é comum surgir a pergunta sobre “preço” e “tarifas”. Contudo, custo real não se resume a uma alíquota por transação. Para decidir com maturidade, compare pelo custo total de operação (TCO), que costuma incluir:
- Taxa por transação (varia por tipo de meio de pagamento e canal). Mas atenção: o que importa é a taxa efetiva no seu contexto, não a taxa nominal.
- Custos de processamento e eventuais tarifas por serviços adicionais (relatórios avançados, antifraude, disputas). Muitas empresas esquecem que antifraude e disputas geram custo recorrente.
- Complexidade de integração: tempo do time técnico e esforço de manutenção. Quando a integração exige customizações constantes, o custo aumenta mesmo se a taxa por transação for menor.
- Custo de falhas: reconciliação manual, divergências e tempo de resposta a chargebacks. Falhas operacionais custam caro e dificilmente aparecem em propostas comerciais.
- Impacto operacional na conversão: menor aprovação por falhas de roteamento ou autenticação pode custar caro em receita.
Como estratégia profissional, peça ao fornecedor uma simulação baseada em seu mix real (volume mensal, valores típicos, sazonalidade, taxa de aprovação atual, proporção por canal e método). Assim, você reduz o risco de tomar decisões por preços aparentes e melhora a previsibilidade do desempenho.
Além disso, a simulação deve considerar o efeito de conciliação e automatização. Uma plataforma que reduz tempo de reconciliação e diminui divergências pode ter custo total menor mesmo com tarifa unitária ligeiramente maior. Por isso, na análise de custos, inclua:
- Tempo de equipe: horas do time de financeiro/TI para conciliar e tratar exceções.
- Risco operacional: probabilidade de inconsistências e impacto (custo de correções, atrasos e retrabalho).
- Custos indiretos: suporte ao cliente, tickets gerados por status divergentes e custos de atendimento.
- Tempo de atraso em payout: diferença no capital de giro quando repasses variam por rota ou por método.
Um jeito prático de não se perder em comparações é construir um modelo de “cenários”. Por exemplo:
- Cenário conservador: mesma taxa de aprovação atual, com pequena variação.
- Cenário otimista: aumento de aprovação por roteamento inteligente e melhor autenticação.
- Cenário de estresse: aumento de volume e mudanças de sazonalidade, avaliando como o sistema responde.
Quando você modela cenários, evita a armadilha de comparar apenas taxas. O fornecedor, por sua vez, deve ser capaz de apresentar dados e premissas claras para que você valide com seu histórico. Sem premissas, a simulação vira “caixa preta”, o que não reduz risco.
8) Tabela comparativa de apoio: requisitos, passos e condições comuns
A implantação de um Sistema de Pagamentos para Empresas costuma seguir rotinas semelhantes. A tabela abaixo resume, em linguagem objetiva, uma comparação do que é necessário para começar bem, o que deve ser validado e quais condições normalmente determinam o sucesso do projeto.
| Etapa | O que validar | Condições/Pré-requisitos típicos | Entregável esperado |
|---|---|---|---|
| Diagnóstico | Meios de pagamento atuais, taxas de aprovação, volume, sazonalidade e gargalos | Dados históricos (pelo menos alguns ciclos), mapeamento do fluxo ponta-a-ponta | Mapa de processos e critérios de sucesso |
| Desenho funcional | Fluxos de status (aprovado/pendente/recusado), estornos, chargeback e reconciliação | Regras de negócio definidas e padrão de identificação (pedido/transação) | Especificação de fluxos e eventos |
| Requisitos de segurança | Tokenização, logs, controles de acesso e gestão de dados sensíveis | Políticas internas e papéis do time (financeiro, TI, risco) | Checklist de segurança e trilha de auditoria |
| Integração técnica | Webhooks, idempotência, tratamento de erros e observabilidade | Ambientes de teste com dados realistas | Integrações estáveis e monitoradas |
| Antifraude e regras | Políticas (limites, bloqueios, revisão manual) e rotinas de exceção | Capacidade operacional para revisar casos e calibrar regras | Política de risco e playbook de exceções |
| Conciliação e fechamento | Automação de conciliação por período e por documento | Integração com ERP/contabilidade e mapeamento de centros de custo | Rotina de fechamento com baixa divergência |
| Piloto e otimização | Taxas de aprovação, motivos de recusa, tempos de processamento e estabilidade | Janela de teste controlada e métricas definidas | Relatório de performance e ajustes |
| Operação contínua | Monitoramento, gestão de incidentes e revisão de regras de risco | Responsáveis e SLA interno para exceções | Rotina operacional e melhoria contínua |
Para tornar essa tabela ainda mais útil na prática, vale adicionar critérios “de qualidade” para cada etapa. Por exemplo:
- Diagnóstico: qualidade dos dados históricos (se são confiáveis, se estão completos e se existem lacunas).
- Desenho funcional: consistência semântica de status e capacidade de mapear para o ERP.
- Segurança: prova de trilhas de auditoria e forma de acesso por perfil.
- Integração técnica: prova de idempotência testada com eventos duplicados.
- Antifraude: medição de efeito (redução de fraude versus impacto em aprovação).
- Conciliação: verificação de divergências e impacto no fechamento mensal.
- Piloto: critérios de expansão (o que precisa melhorar para ir para produção?).
- Operação: mecanismo de alertas e governança para mudanças de regras.
Esses critérios evitam que o projeto “termine” só porque foi colocado em produção. A meta é que o sistema suporte operação e decisão, com qualidade mensurável.
9) Guia passo a passo: como implementar com menor risco
Um Sistema de Pagamentos para Empresas deve ser implementado como projeto de mudança controlada. Veja uma sequência pragmática:
- Centralize a visão do ciclo de vida da transação: do clique/checkout até reconciliação, estorno e eventuais disputas. Documente o que acontece em cada status e como isso se reflete no ERP.
- Mapeie chaves e identificadores: garanta que o sistema compartilha IDs consistentes com pedidos e lançamentos internos. Defina quais campos são “fonte da verdade” em cada etapa.
- Defina métricas de sucesso: taxa de aprovação, taxa de recusa por motivo, tempo de conciliação, volume de divergências e SLA de disputas. Estabeleça baseline antes do piloto.
- Implemente webhooks com idempotência: trate duplicidades e reentregas para evitar inconsistências contábeis. Faça testes com múltiplos envios e simule reprocessamentos.
- Calibre antifraude com governança: comece com regras conservadoras e itere com base em evidências (eventos reais). Crie um processo de revisão e um critério para ajustar automaticamente ou manualmente.
- Crie playbook operacional: quem atua quando há aumento de recusas, quando uma disputa surge e como reunir evidências. Inclua instruções para casos de estorno e divergências.
- Execute piloto controlado: valide integração, reconciliação e estabilidade antes de ampliar volume. Defina o escopo do piloto (por canal, por segmento, por método de pagamento).
- Monitore e otimize: revise logs, ajuste mapeamentos e melhore rotas/fluxos conforme padrões. Use observabilidade para investigar rapidamente anomalias.
- Documente: registre decisões, versões de regras e responsáveis por mudanças. Mantenha um histórico para auditoria interna e para melhoria contínua.
Para reduzir ainda mais o risco, vale adicionar práticas complementares ao passo a passo:
- Plano de rollback: o que acontece se a performance cair? Como reverter alterações no checkout e na integração?
- Testes de estorno e disputa: não deixe isso para depois. Simule reembolsos, reprocessamentos e envio de evidências.
- Controle de versões: versionar contratos de eventos e rotas evita que mudanças “quebrem” o ERP sem aviso.
- Monitoramento proativo: alertas com limiares para aprovação, tempo de processamento, divergências e taxa de chargeback.
- Treinamento do time: financeiro e atendimento precisam entender como interpretar status e como comunicar ao cliente quando o pagamento estiver pendente.
Essas práticas ajudam a evitar o cenário em que o sistema funciona tecnicamente, mas a operação não está preparada para lidar com exceções. Em pagamentos, exceção é parte do normal. O que diferencia empresas é a capacidade de gerenciar isso com processo.
10) Fontes e contexto: como embasar decisões com referência do setor
Como não há dados fornecidos sobre uma empresa específica (ou sobre uma cidade/país particular nos termos solicitados), o foco aqui é metodológico e alinhado às boas práticas reconhecidas no setor. Para fundamentar decisões de segurança e conformidade, recomenda-se acompanhar publicações de referência como:
- PCI Security Standards Council (boas práticas e requisitos ligados à proteção de dados de pagamento e padrões de segurança).
- Relatórios e guias de boas práticas de entidades do setor financeiro e reguladores aplicáveis ao seu contexto operacional.
Observação: sempre verifique requisitos regulatórios locais e políticas do seu provedor, pois obrigações podem variar conforme o tipo de serviço, o país e a forma de contratação.
Além das fontes mencionadas, uma decisão madura geralmente envolve também considerar documentação e padrões práticos de mercado, como:
- Guia de autenticação e risco aplicável ao seu tipo de transação e canal (por exemplo, autenticações adicionais quando necessárias).
- Boas práticas de eventos e APIs para garantir consistência e idempotência (especialmente em integração via webhooks).
- Princípios de proteção de dados alinhados a normas de privacidade aplicáveis no seu território.
- Diretrizes de disputas e chargeback e como reunir evidências de forma padronizada para reduzir perdas.
Ao consultar referências, mantenha a abordagem: não é para “copiar checklist”, mas para entender por que cada controle existe e quais riscos ele mitiga. Isso ajuda a avaliar fornecedores com mais profundidade e a justificar decisões internas para stakeholders (TI, financeiro, jurídico, risco e auditoria).
11) FAQ — Perguntas frequentes sobre Sistema de Pagamentos para Empresas
1. O que caracteriza um Sistema de Pagamentos para Empresas “bem implementado”?
Um sistema bem implementado garante consistência de status, conciliação automatizada, boa governança de logs e integrações com os sistemas internos (ERP/contabilidade). Além disso, tem processos para estornos, chargeback e gestão de exceções, reduzindo trabalho manual e divergências. Em termos operacionais, também precisa responder rapidamente a anomalias (queda de aprovação, aumento de pendentes, divergências recorrentes) com evidência e rastreabilidade.
2. Qual é a diferença entre gateway, processador e plataforma?
Em termos práticos, “gateway” costuma estar mais próximo do canal/integração de checkout, “processador” lida com a execução e roteamento operacional da transação, e “plataforma” geralmente agrega orquestração, relatórios, reconciliação, regras e recursos de risco/observabilidade. Os termos podem variar conforme o fornecedor. O importante é olhar para o que você de fato recebe: eventos consistentes, integração com ERP e capacidade de operação.
3. Como avaliar taxa de aprovação e motivos de recusa?
O ideal é analisar relatórios por método de pagamento, canal e motivo de recusa. Em vez de observar apenas a taxa agregada, verifique o detalhamento dos códigos e como cada motivo é tratado no fluxo (por exemplo, autenticação, limites, dados incompletos, risco e indisponibilidades temporárias). Uma avaliação madura também compara a taxa antes e depois do piloto, segmentando por tipo de cliente e dispositivo quando houver dados.
4. Antifraude deve ser “ligado” de forma automática?
Não necessariamente. Boas práticas incluem começar com uma configuração alinhada ao perfil de risco do negócio e incluir rotinas operacionais para revisão manual. A calibragem contínua tende a reduzir falsos positivos e a melhorar a performance global. Se antifraude for “ligado e esquecido”, o sistema tende a gerar atrito e aumento de recusas injustificadas ou, no extremo, falhar em conter fraudadores.
5. Como funciona a conciliação no dia a dia?
Conciliação envolve baixar e reconciliar transações com pedidos/documentos internos com base em IDs, valores, datas e status. Um bom sistema provê eventos e relatórios para reduzir divergências, além de suportar estornos e ajustes, para fechar o período com menor esforço. Na prática, a conciliação deve incluir rotinas de detecção: transações sem evento correspondente, pendentes fora do SLA e divergências de valores por tarifas e descontos.
6. O que costuma causar divergências entre financeiro e e-commerce/ERP?
Principais causas incluem mapeamentos incorretos de IDs, diferenças de status (pendente vs aprovado), estornos não tratados adequadamente, atrasos de processamento e inconsistência de tarifas/ajustes. Por isso, idempotência e trilha de eventos são fundamentais. Outro motivo comum é falta de alinhamento semântico: o ERP espera “aprovado definitivo”, mas o sistema entrega um estado que ainda é “pendente de confirmação”.
7. Como comparar custos de forma justa?
Compare o custo total de operação, incluindo esforço de integração, impacto em reconciliação, custos associados a disputas e efeito sobre taxa de aprovação. Uma simulação baseada no seu mix real (volume, valores e métodos) tende a ser mais confiável do que comparar apenas a taxa por transação. Além do custo, considere o impacto sobre capacidade de crescimento e tempo do time interno.
8. Quais dados devo preparar antes de iniciar a implantação?
Prepare histórico de transações (por período), volume estimado, mix de métodos de pagamento, estrutura de pedidos/documentos, regras contábeis, e requisitos de relatórios. Também é útil definir quais equipes serão responsáveis por risco, TI e financeiro. Se possível, inclua amostras de casos reais: uma transação disputada, uma divergência típica e um estorno recente, para testar fluxos e evidências.
9. Existe um requisito mínimo para segurança?
Sim. Em linhas gerais, você precisa de controles para proteger dados sensíveis e garantir rastreabilidade. Verifique aderência a padrões de segurança aplicáveis (por exemplo, contextos relacionados a PCI) e alinhe políticas internas de acesso e auditoria. Segurança mínima também envolve processos: revisão de acesso, rotação de credenciais e trilha de mudanças em regras.
10. Qual o melhor caminho: piloto ou migração completa?
Na maioria dos cenários, um piloto controlado reduz risco. Ele permite validar integração, eventos, conciliação, antifraude e estabilidade antes de ampliar para todo o volume. A migração completa tende a ser mais adequada apenas quando o risco operacional é baixo e o time tem alta capacidade de rollback. Em geral, pilotos bem definidos incluem critérios claros de sucesso e plano de contenção.
12) Conclusão: o “melhor” sistema é o que sustenta operações e decisões
Um Sistema de Pagamentos para Empresas deve ser avaliado como infraestrutura de negócio — não como um recurso periférico. Ao alinhar segurança, conciliação, antifraude, integrações e governança, você ganha previsibilidade financeira e melhora a experiência do cliente. O resultado final não é apenas “pagar e receber”; é operar com dados confiáveis, reduzir retrabalho e criar uma base sólida para crescimento sustentável.
Quando você escolhe bem, o sistema passa a funcionar como uma camada de decisão: ele normaliza eventos, entrega visibilidade, reduz inconsistências e permite ajustar rotas e regras com base em métricas. Assim, cada melhoria vira evolução contínua, e não um projeto grande a cada incidente.
Se você quiser, posso adaptar este guia para o seu cenário com base em: tipo de negócio (e-commerce, serviços, recorrência), canais (web/loja física), volumes, e quais meios de pagamento hoje já estão em uso. Assim, o próximo passo fica mais específico — incluindo um checklist final de requisitos e perguntas para fornecedores.
-
1
A Guide to Cost-Efficient Small Electric Cars for Seniors
-
2
Mastering Debt Consolidation: Boost Your Credit Score and Manage Interest Rates
-
3
Your Guide to Loans, Credit Checks, and Interest Rates
-
4
Affordable Independent Living: Finding the Right Senior Housing
-
5
Guide to Senior Living Apartments: Affordable and Comfortable Environments